Vulnérabilité de sécurité PHP : correctifs pour imprimantes Entrust
La récente vulnérabilité de sécurité PHP rappelle que la cybersécurité ne concerne pas uniquement les serveurs et les postes de travail. En effet, de nombreux appareils connectés, dont les imprimantes à cartes, utilisent des interfaces Web et des composantes logicielles qui doivent rester à jour.
En octobre 2026, plusieurs vulnérabilités critiques ont été découvertes dans le moteur de script PHP. Certaines pourraient permettre à un attaquant d’exécuter du code sur un appareil vulnérable. Or, certaines imprimantes Entrust Datacard utilisent une interface d’administration Web basée sur PHP. Entrust a donc prévu des correctifs pour les modèles concernés.
Chez Data Carte Concepts, nous suivons attentivement les avis de sécurité qui touchent les produits que nous distribuons. Ainsi, nous pouvons informer nos clients de façon proactive et leur transmettre les solutions proposées par les manufacturiers.
Imprimantes touchées par la vulnérabilité de sécurité Entrust
Cette situation concerne particulièrement le secteur de l’impression de cartes. En effet, certaines imprimantes Entrust Datacard possèdent une interface d’administration Web qui utilise PHP.
Selon les renseignements techniques fournis par Entrust, les vulnérabilités CVE-2026-109618 et CVE-2026-109619 pourraient permettre l’exécution de code sur l’imprimante. Pour y parvenir, un attaquant devrait avoir accès à l’interface Web de l’appareil. Par conséquent, les données sensibles associées aux travaux d’impression pourraient être interceptées ou manipulées.
Les familles d’imprimantes concernées comprennent :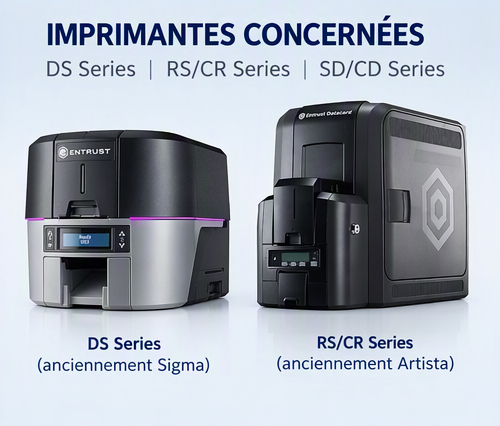
- les imprimantes à impression directe Entrust Datacard DS Series, anciennement Sigma;
- les imprimantes à retransfert Entrust Datacard RS/CR Series, anciennement Artista;
- les imprimantes à impression directe d’ancienne génération Entrust Datacard SD/CD Series.
Les imprimantes connectées au réseau sont directement concernées en raison de leur interface Web. Les modèles connectés par USB peuvent également être touchés, mais seulement dans le cadre d’attaques locales ou de falsification de requête intersites.
Toutefois, CVE-2026-115560 ne touche pas ces imprimantes. Entrust précise que les conditions nécessaires à l’exploitation de cette vulnérabilité ne sont pas présentes.
Correctifs proposés par Entrust
Pour corriger la situation, Entrust a identifié des versions précises pour les différentes familles d’imprimantes :
- DS Series, anciennement Sigma : D4.5.2-SP1
- RS/CR Series, anciennement Artista : R4.14.1-SP1 ou R4.54.1-SP1
- SD/CD Series : D3.20.2-SP1
Selon le bulletin, Entrust prévoyait rendre disponibles les correctifs DS et RS/CR au plus tard le 28 octobre 2026. Le correctif destiné aux modèles SD/CD était prévu pour le 4 novembre 2026. Il est donc important de vérifier la disponibilité du correctif correspondant à votre modèle avant de procéder.
Pour télécharger les derniers firmwares et drivers, suivre les liens suivants, puis cliquer sur le bouton « Voir les téléchargements » ou « View downloads »:
- Page de support pour les imprimante série DS
- Page de support pour les imprimantes série RS/CR
- Page de support pour les imprimantes série SD/CD
Une mise à jour également liée aux certificats numériques
Le correctif destiné aux imprimantes DS Series traite aussi un enjeu distinct lié à la compromission de clés privées appartenant à certaines autorités de certification intermédiaires exploitées par eMudhra.
Ces imprimantes utilisent une connexion vers Entrust pour vérifier et télécharger les mises à jour de micrologiciel. Toutefois, l’impact demeure limité puisque les mises à jour sont signées. De plus, l’imprimante vérifie cette signature avant d’installer un nouveau micrologiciel.
Dans certaines circonstances, un attaquant capable d’intercepter les communications pourrait néanmoins empêcher une vérification adéquate des mises à jour. Par exemple, l’imprimante pourrait indiquer qu’elle est à jour alors qu’un correctif demeure disponible. Les modèles RS/CR et SD/CD ne sont pas touchés par cet enjeu particulier.
Que faire si le correctif ne peut pas être installé immédiatement?
Entrust recommande d’appliquer le correctif approprié dès que possible. Cependant, une mesure d’atténuation temporaire est offerte aux organisations qui ne peuvent pas procéder immédiatement.
Cette mesure consiste à désactiver l’interface Web d’administration basée sur PHP. Elle réduit alors l’exposition de l’interface vulnérable. Toutefois, Entrust précise que sa réactivation pourrait nécessiter l’intervention du soutien technique.
Avant de désactiver cette fonction, nous recommandons donc de communiquer avec notre équipe. Nous pourrons vous aider à déterminer l’approche appropriée selon votre modèle et votre environnement.
La sécurité, au-delà de l’imprimante
Cette situation rappelle qu’une imprimante réseau est aussi un équipement informatique. Par conséquent, sa sécurité dépend de plusieurs facteurs.
Une configuration réseau adéquate demeure importante. Toutefois, il faut également maintenir le micrologiciel et les composantes logicielles de l’imprimante à jour.
De plus, les imprimantes devraient être installées sur un réseau local de confiance. Entrust indique que ce type d’environnement constitue un facteur d’atténuation. Néanmoins, cette protection ne remplace pas l’installation des correctifs recommandés.
Au moment de la publication du bulletin, Entrust ne signalait aucun cas connu d’exploitation de ces vulnérabilités chez ses clients. Cependant, Entrust recommande tout de même d’appliquer les correctifs dès que possible.
L’engagement de Data Carte Concepts envers la sécurité
Chez Data Carte Concepts, notre responsabilité ne s’arrête pas à la vente et à l’installation d’une solution d’identification.
Nous accordons une grande importance à la sécurité numérique des équipements utilisés par nos clients. Ainsi, lorsqu’un manufacturier publie un correctif pour un produit que nous distribuons, nous souhaitons transmettre rapidement l’information pertinente.
De plus, nous mettons de l’avant les solutions proposées par les manufacturiers. Cette approche proactive fait partie de notre engagement à accompagner nos clients pendant toute la durée de vie de leurs équipements.
Enfin, qu’il s’agisse d’une mise à jour de sécurité, d’un nouveau micrologiciel ou d’un problème technique, notre équipe demeure disponible. Notre objectif reste le même : aider nos clients à maintenir des solutions d’identification fiables, performantes et sécuritaires.
Vous utilisez une imprimante Entrust Datacard DS, RS/CR ou SD/CD? Contactez notre équipe pour vérifier les correctifs applicables à votre équipement.